

Sécurité des centres de données : guide pratique pour professionnels
Découvrez cinq mesures essentielles pour garantir la sécurité de votre centre de données et réduire immédiatement les risques. Agissez maintenant!

Pour réduire immédiatement le risque dans votre centre de données, appliquez ces cinq mesures prioritaires dès maintenant.
- Contrôle d’accès MFA physique (responsable : exploitant du datacenter) — Immédiat : déployez une authentification multifactorielle pour toutes les zones critiques (badge chiffré + PIN ou biométrie). L’article 32 du RGPD l’exige explicitement pour les sites à haute criticité.
- Zonage et cages individuelles (responsable : exploitant + client) — Immédiat : séparez les zones publiques, contrôlées et restreintes ; exigez des cages pleine hauteur avec verrouillage indépendant pour les équipements sensibles.
- Sauvegardes hors site et PRA testée (responsable : client + RSSI) — Court terme : mettez en place une réplication hors site et testez votre plan de reprise au moins une fois par an, avec validation des RTO/RPO par service critique.
- Journalisation 90 jours et SIEM/SOC (responsable : exploitant + RSSI) — Court terme : conservez tous les journaux d’accès physiques et logiques pendant au moins 90 jours ; intégrez-les à un SIEM pour corrélation et alertes automatiques.
- Audit des prestataires et clauses contractuelles RGPD (responsable : DPO + direction juridique) — Moyen terme : vérifiez que chaque sous-traitant dispose de clauses contractuelles conformes au RGPD, d’un droit d’audit et d’une obligation de notification d’incident.
Points clés
La sécurité d’un centre de données exige une approche intégrée combinant contrôles physiques, cybersécurité, conformité RGPD et preuves opérationnelles vérifiables, avec des responsabilités clairement réparties entre l’exploitant et le client.
| Point | Détails |
|---|---|
| MFA physique obligatoire | L’article 32 du RGPD impose une authentification multifactorielle pour l’accès aux zones critiques des sites à haute criticité. |
| Journalisation 90 jours minimum | Conservez tous les logs d’accès physiques et logiques pendant au moins 90 jours, avec horodatage synchronisé et intégrité garantie. |
| PRA testée et documentée | Un plan de reprise non testé ne fonctionne pas : exigez des procès-verbaux de test annuel avec RTO/RPO validés par service critique. |
| Certifications + preuves opérationnelles | Une certification ISO 27001 ou HDS ne remplace pas les rapports d’audit Type II, les logs réels et les procès-verbaux d’exercice. |
| Sécurité XGuard | Sécurité XGuard fournit des agents formés au gardiennage sur site, à l’escorte de prestataires et au contrôle d’accès pour datacenters. |
Table des matières
- Qu’est-ce que la sécurité d’un centre de données couvre exactement ?
- Quelles menaces pèsent réellement sur votre datacenter ?
- Quelles mesures de sécurité physique sont indispensables ?
- Comment sécuriser votre datacenter contre les cyberattaques ?
- Quelles normes et obligations s’appliquent en France ?
- Que devez-vous exiger de votre hébergeur dans le contrat ?
- Comment garantir la continuité d’activité après un sinistre ?
- Comment détecter et répondre aux incidents en temps réel ?
- Comment évaluer la sécurité d’un datacenter en une journée ?
- Ce que les professionnels sous-estiment dans la sécurité des datacenters
- Sécurité XGuard : un appui concret pour la protection physique de vos sites
- Sources
Qu’est-ce que la sécurité d’un centre de données couvre exactement ?
La sécurité d’un centre de données ne se limite pas à poser des caméras et un badge à l’entrée. Son périmètre réel englobe cinq domaines interdépendants : la sécurité physique des locaux et des équipements, la sécurité réseau (segmentation, pare-feu, IPS), la protection des données hébergées (chiffrement, DLP), la sécurité de l’exploitation (gestion des accès, mises à jour, supervision), et la sécurité des utilités (énergie, refroidissement, câblage).
En France, les responsabilités se répartissent entre trois acteurs principaux. Le responsable de traitement (votre organisation, cliente du datacenter) définit les finalités et les mesures de sécurité à exiger. L’hébergeur ou sous-traitant met en œuvre les contrôles physiques et techniques dans ses locaux. Le RSSI et le DPO de l’organisation cliente pilotent la conformité, supervisent les audits et s’assurent que les obligations légales sont respectées des deux côtés.
La réglementation européenne sur la protection des données s’applique à toute organisation traitant des données de résidents de l’UE, quelle que soit la localisation physique des serveurs. Héberger vos données en France ne vous exonère pas de vos obligations RGPD si vos traitements concernent des personnes établies dans d’autres États membres.
La localisation des données reste un enjeu concret : un hébergeur français soumis au droit français offre des garanties procédurales différentes d’un prestataire américain soumis au Cloud Act. Pour les données personnelles sensibles ou les systèmes d’information critiques, cette dimension géographique et juridique doit figurer dans votre analyse de risques.
Quelles menaces pèsent réellement sur votre datacenter ?
Les risques qui pèsent sur un centre de données se regroupent en quatre catégories, chacune avec ses critères de priorisation propres.
Menaces physiques et humaines : intrusion par effraction ou social engineering, sabotage interne, vol de matériel ou de supports, erreur d’intervention d’un technicien ou d’un prestataire. Ces scénarios combinent probabilité modérée et impact potentiellement catastrophique sur la confidentialité.
Menaces environnementales : incendie, inondation, surtension électrique, panne de refroidissement. L’énergie reste une cause majeure d’incidents impactants dans les datacenters, selon les données de l’Uptime Institute relayées par Score Group, ce qui justifie de traiter la supervision des utilités comme un contrôle de sécurité à part entière.
Menaces cyber : ransomware, DDoS, compromission d’identifiants d’administration, attaque sur les API de gestion, mouvement latéral depuis un réseau client vers l’infrastructure partagée. Ces attaques ciblent souvent les consoles d’administration accessibles à distance, un vecteur sous-estimé dans les datacenters multi-locataires.
Menaces liées aux tiers : un prestataire de maintenance avec un accès physique non encadré, un sous-traitant dont les habilitations n’ont pas été révoquées après la fin du contrat, ou une livraison de matériel non contrôlée constituent des vecteurs d’intrusion réels.
La sécurité d’un datacenter repose sur trois piliers indissociables : sécurité physique, sécurité réseau et cybersécurité. Traiter l’un sans les deux autres crée des angles morts exploitables.
Pour prioriser, croisez deux critères : l’impact sur la disponibilité, la confidentialité ou l’intégrité des données, et la probabilité d’occurrence dans votre contexte. Un incendie dans une salle serveurs sans extinction adaptée a un impact maximal et une probabilité non négligeable. Un ransomware sur un système non patché depuis six mois combine probabilité élevée et impact critique. Ces deux scénarios méritent un traitement immédiat.
Quelles mesures de sécurité physique sont indispensables ?
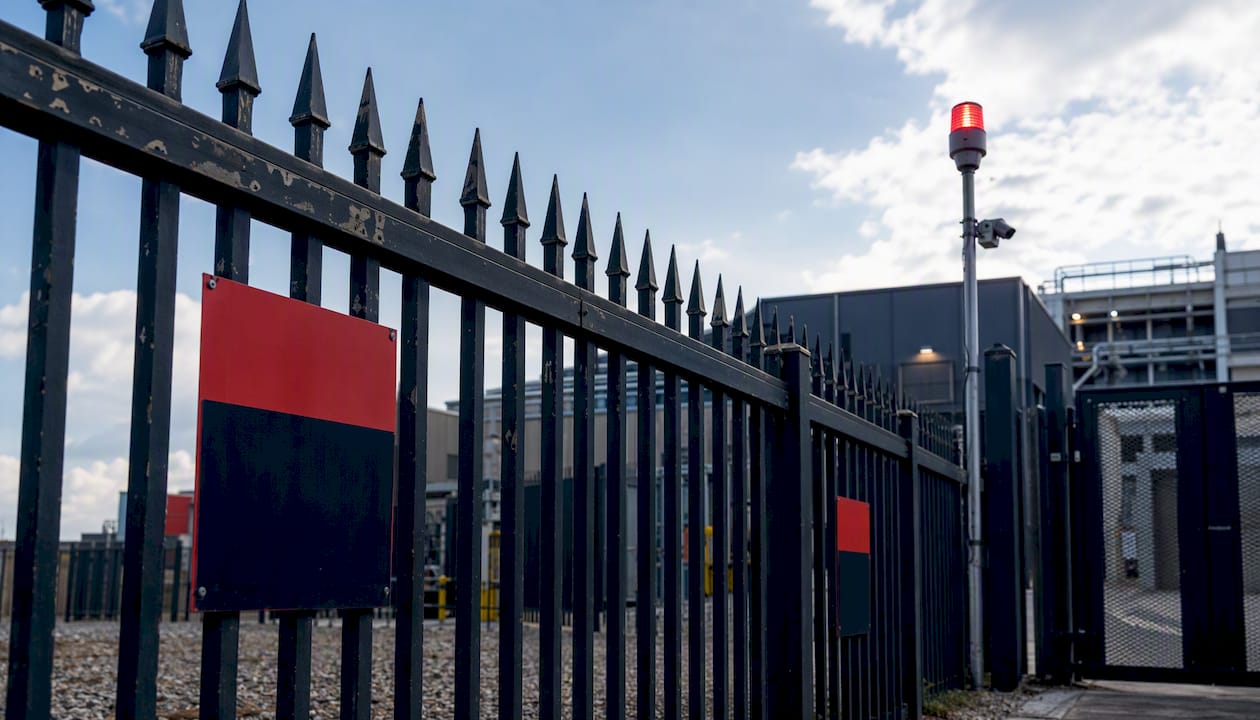
La défense en profondeur physique s’organise en cercles concentriques, du périmètre extérieur jusqu’au rack individuel.
Périmètre, zonage et contrôle d’accès
Le périmètre extérieur (clôtures, barrières, éclairage) constitue le premier filtre. À l’intérieur, trois zones doivent être clairement délimitées : zone publique (accueil, salles de réunion), zone contrôlée (bureaux techniques, locaux de brassage) et zone restreinte (salles serveurs, baies actives). Chaque franchissement de zone doit être tracé et authentifié.
Pour les zones restreintes, le guide de la CNIL recommande une authentification multifactorielle physique : badge chiffré combiné à un PIN ou à la biométrie. Les sas anti-tailgating (sas à une personne) empêchent le passage en file derrière un titulaire autorisé. Le contrôle d’accès électronique doit être centralisé pour permettre la révocation immédiate d’un badge en cas d’incident.
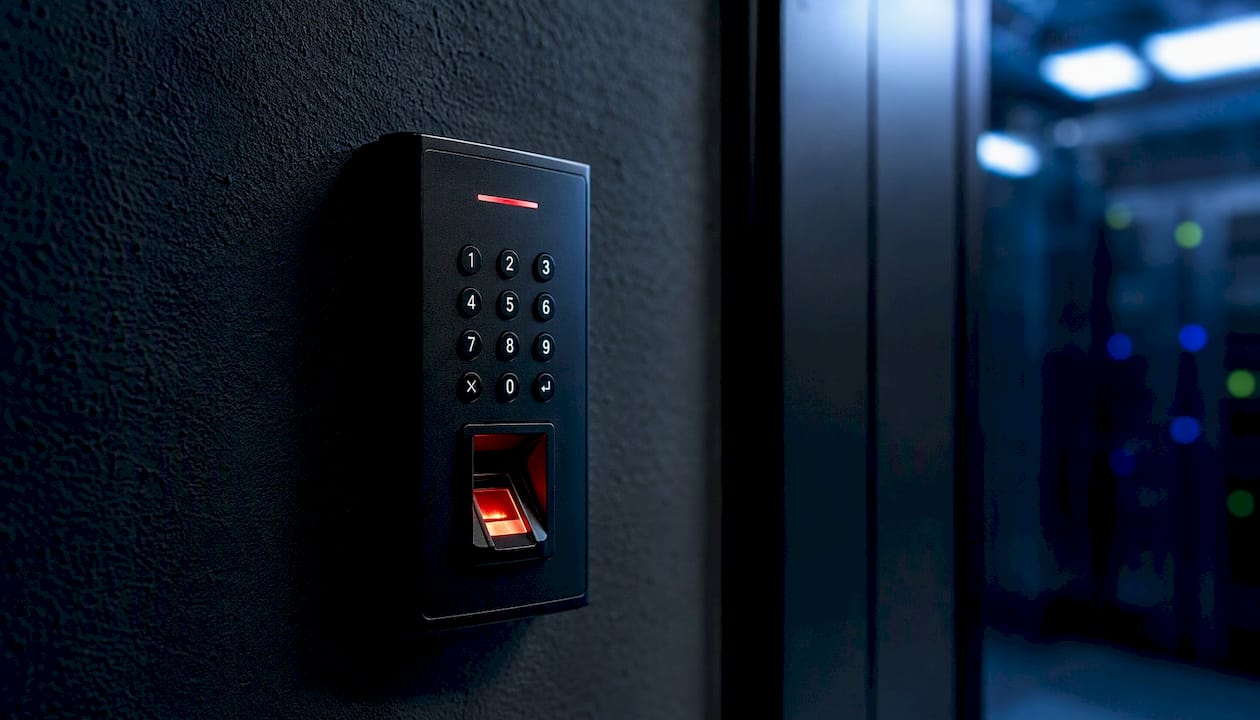
Pour les données hautement sensibles, exigez des cages individuelles pleine hauteur avec un système de verrouillage indépendant par cage. Cette séparation physique garantit qu’un technicien autorisé à intervenir dans la salle ne peut pas accéder aux équipements d’un autre client.
Vidéosurveillance et détection périmétrique
Une caméra mal positionnée ou dont l’image est trop floue pour identifier une personne n’a aucune valeur probante. Vérifiez deux points précis : la qualité réelle de l’image (résolution suffisante pour identification faciale dans les conditions d’éclairage du site) et la politique de rétention. Une rétention d’au moins 90 jours est recommandée pour permettre une investigation complète après un incident détecté tardivement.
Les systèmes de détection d’intrusion périmétrique (PIDS), couplés à des capteurs fibre optique sur les conduits et chemins de câbles, complètent la vidéosurveillance. Les racks doivent être verrouillés individuellement, avec un journal d’ouverture horodaté.
Protection environnementale et utilités
Détection fumée et eau, extinction par gaz inerte (FM-200 ou Novec 1230) adaptée aux salles serveurs, redondance électrique avec onduleurs (UPS) et groupes électrogènes testés régulièrement : ces éléments relèvent autant de la sécurité que de l’exploitation. La supervision continue des utilités doit être intégrée au tableau de bord du SOC, pas seulement au système de gestion technique centralisée (GTC).
Conseil de pro : Demandez à l’exploitant les procès-verbaux des derniers tests de basculement sur groupe électrogène. Un test documenté vaut mieux qu’une certification affichée.
Les preuves opérationnelles à conserver : journaux d’accès horodatés, main courante des interventions, rapports d’exercice d’intrusion physique, et enregistrements vidéo archivés. Ces documents sont les premières pièces demandées lors d’un audit RGPD ou d’une investigation judiciaire.
Comment sécuriser votre datacenter contre les cyberattaques ?
La cybersécurité d’un datacenter repose sur des contrôles réseau et applicatifs qui protègent la confidentialité, l’intégrité et la disponibilité des services hébergés.
Le principe du moindre privilège s’applique à chaque compte d’administration. Une solution de gestion des identités et des accès (IAM) permet de centraliser le cycle de vie des comptes, d’appliquer la MFA pour tout accès aux consoles d’administration, et de séparer les rôles (un technicien réseau n’a pas accès aux consoles de stockage). Les comptes de service partagés sont à bannir.
La segmentation réseau divise l’infrastructure en zones étanches : réseau de gestion hors-bande, réseau de production, réseau client, DMZ. La microsegmentation va plus loin en isolant chaque workload. Pour les accès distants aux consoles, le modèle ZTNA (Zero Trust Network Access) remplace avantageusement les VPN traditionnels, en vérifiant l’identité et le contexte de chaque connexion avant d’autoriser l’accès.
Le chiffrement des données au repos (AES-256 sur les volumes de stockage) et en transit (TLS 1.3 minimum) limite l’impact d’une compromission physique ou réseau. Un système de prévention des pertes de données (DLP) surveille les flux sortants pour détecter des exfiltrations. Tous les événements de sécurité doivent être journalisés avec un horodatage synchronisé (NTP), conservés pendant au moins 90 jours, et transmis à un SIEM pour corrélation.
Conseil de pro : Configurez une alerte SIEM croisée : badge d’accès invalide répété sur une zone critique + connexion réseau depuis la même plage horaire. Ce type de corrélation physique/logique est la signature d’un datacenter mature selon le guide Datalok.
Le patch management doit suivre un calendrier défini, avec une fenêtre de maintenance planifiée pour les correctifs critiques. Les services exposés sur Internet (API de gestion, portails clients) méritent une protection WAAP (Web Application and API Protection) en plus du pare-feu. Pour les environnements multicloud, la sécurité des API de provisionnement et la protection des workloads virtualisés (via des agents EDR adaptés) complètent le dispositif.
Quelles normes et obligations s’appliquent en France ?
En France, la sécurité des centres de données s’inscrit dans un cadre réglementaire et normatif précis. Voici les textes et certifications que vous devez maîtriser.
| Référentiel | Portée | Preuve à demander |
|---|---|---|
| RGPD — article 32 | Mesures techniques et organisationnelles proportionnées au risque pour tout traitement de données personnelles | Registre des traitements, analyse d’impact (AIPD), clauses contractuelles |
| Guide CNIL sécurité 2024 | Préconisations pratiques : MFA, traçabilité, sauvegardes, rétention, sensibilisation | Attestation de conformité, résultats d’audit interne |
| ANSSI — guides et référentiels | Architecture sécurisée, zonage, recommandations pour systèmes d’information sensibles | Rapport de conformité au référentiel applicable |
| ISO/IEC 27001 | Système de management de la sécurité de l’information (SMSI) | Certificat ISO 27001 en cours de validité, rapport d’audit de surveillance |
| HDS (Hébergeur de Données de Santé) | Obligatoire pour tout hébergement de données de santé à caractère personnel | Attestation HDS délivrée par un organisme accrédité COFRAC |
| PCI-DSS | Obligatoire si traitement de données de paiement par carte | Rapport d’évaluation QSA ou auto-évaluation SAQ selon le niveau |
Quelques points pratiques à retenir :
- RGPD et sous-traitance : votre contrat avec l’hébergeur doit inclure les clauses de l’article 28 du RGPD (description des mesures, obligation d’audit, notification d’incident sous 72 heures, localisation des données, sous-traitance ultérieure soumise à autorisation).
- ANSSI : pour les opérateurs d’importance vitale (OIV) et les opérateurs de services essentiels (OSE), les référentiels ANSSI sont contraignants. Pour les autres organisations, ils constituent une référence de bonnes pratiques reconnue.
- Certifications et limites : une certification ISO 27001 atteste d’un processus, pas d’une absence de vulnérabilité. Les certifications ne dispensent pas le client de vérifier l’application opérationnelle des contrôles. Demandez toujours le rapport d’audit complet (Type II pour les SOC reports), pas seulement le certificat.
- HDS : si vous hébergez des données de santé, l’attestation HDS est obligatoire pour l’hébergeur. Vérifiez que le périmètre de l’attestation couvre bien vos services.
La conformité RGPD s’étend d’ailleurs à tous les équipements qui traitent des données personnelles dans votre infrastructure, y compris les périphériques partagés comme les imprimantes multifonctions connectées au réseau du datacenter.
Que devez-vous exiger de votre hébergeur dans le contrat ?
Un contrat d’hébergement sans clauses de sécurité précises vous expose à des risques juridiques et opérationnels que vous ne pourrez pas couvrir après coup. Voici les éléments non négociables à vérifier avant signature.
Clauses contractuelles minimales :
- Description détaillée des mesures de sécurité physiques et logiques mises en œuvre
- Obligation d’audit : droit d’audit sur site pour le client ou son mandataire, avec préavis raisonnable
- Notification d’incident : délai maximal de notification (72 heures pour les violations de données personnelles, conformément au RGPD)
- SLA de disponibilité avec pénalités contractuelles mesurables
- Localisation précise des données et liste des sous-traitants ultérieurs autorisés
- Procédure de fin de contrat : destruction ou retour des supports, effacement sécurisé avec preuve
Documents opérationnels à demander avant de signer :
- Rapports d’audit ISO 27001 ou SOC 2 Type II des 12 derniers mois
- Attestation HDS si applicable, avec périmètre détaillé
- Politique de rétention des logs et procédure d’accès aux journaux pour le client
- Procès-verbaux des derniers tests PRA (plan de reprise d’activité)
- Politique de gestion des prestataires et des accès temporaires
Gestion des intervenants externes :
Tout technicien externe intervenant dans le datacenter doit être escorté par un agent habilité, muni d’un badge temporaire traçable, et son intervention doit être consignée dans la main courante. Le cahier de poste de l’agent de sécurité sur site doit inclure la procédure de contrôle des livraisons et des interventions de maintenance.
À la fin du contrat, exigez une attestation d’effacement sécurisé des données (norme NIST 800-88 ou équivalent) et un procès-verbal de destruction des supports physiques si applicable.
Comment garantir la continuité d’activité après un sinistre ?
Un plan de reprise d’activité (PRA) non testé est un plan qui ne fonctionnera pas au moment où vous en aurez besoin. La continuité d’activité d’un datacenter repose sur quatre piliers concrets.
-
Définir les RTO et RPO par service critique : le RTO (Recovery Time Objective) est le délai maximal acceptable avant reprise du service ; le RPO (Recovery Point Objective) est la perte de données maximale tolérée. Ces valeurs doivent être définies par le métier, pas par l’IT seul, et inscrites dans les SLA.
-
Mettre en place la réplication et les sauvegardes : pour les services critiques, une réplication synchrone vers un site géographiquement séparé garantit un RPO proche de zéro. Pour les services moins critiques, une réplication asynchrone avec sauvegardes hors site (et une copie hors ligne, isolée du réseau) suffit généralement. La règle 3-2-1 reste une référence : trois copies, sur deux supports différents, dont une hors site.
-
Tester le PRA régulièrement : un test annuel complet (basculement réel vers le site de secours) est le minimum. Des tests ciblés plus fréquents (perte d’un nœud, restauration d’une base de données) permettent de valider les procédures sans mobiliser toute l’organisation. Chaque test doit produire un procès-verbal avec les résultats, les écarts constatés et le plan d’action associé.
-
Gouvernance et escalade : définissez clairement qui déclenche le PRA (directeur des opérations, RSSI, astreinte), selon quels critères, et avec quels délais de communication vers les clients et les autorités. Pour une violation de données personnelles, la notification à la CNIL doit intervenir dans les 72 heures suivant la détection.
Conseil de pro : Testez aussi le retour en production après basculement. Beaucoup d’organisations testent le basculement vers le site de secours mais oublient de valider la procédure inverse, qui est souvent plus complexe.
La redondance énergétique (UPS avec autonomie suffisante + groupe électrogène avec test de démarrage mensuel) et la redondance du refroidissement (N+1 minimum) sont des prérequis à la continuité, pas des options.
Comment détecter et répondre aux incidents en temps réel ?
Un dispositif de détection efficace croise les signaux physiques et logiques pour identifier les menaces avant qu’elles ne causent des dommages.
Architecture de détection :
- Capteurs physiques : PIDS, caméras IP avec analyse vidéo, capteurs d’ouverture de racks, détecteurs de fumée et d’eau
- Capteurs logiques : IDS/IPS réseau, EDR sur les serveurs, sondes sur les flux API
- Centralisation : tous ces événements convergent vers un SIEM, qui applique des règles de corrélation pour générer des alertes exploitables
La corrélation physique/logique est la marque d’un datacenter mature. Plusieurs tentatives d’accès badge invalides sur une zone critique, suivies d’une connexion réseau suspecte depuis la même plage horaire, déclenchent automatiquement une investigation via le SOC. Ce type de corrélation réduit significativement le délai de réponse par rapport à une analyse manuelle.
Procédures d’escalade :
- Détection de l’alerte par le SIEM ou l’agent de sécurité sur site
- Qualification de l’incident par l’analyste SOC (faux positif ou incident réel ?)
- Notification au RSSI et déclenchement du playbook d’incident correspondant
- Escalade vers la direction et les autorités si nécessaire (CNIL pour violation de données, ANSSI pour les OIV/OSE)
- Clôture de l’incident avec rapport post-mortem et mise à jour des procédures
Exigences de journalisation :
Les journaux doivent couvrir tous les accès physiques et logiques, avec un horodatage synchronisé (NTP). La conservation pendant au moins 90 jours est recommandée pour permettre une investigation complète. L’intégrité des logs doit être garantie (signature cryptographique ou stockage en écriture seule) pour qu’ils soient recevables comme preuves.
Les revues d’habilitations trimestrielles sur les zones critiques et les exercices annuels (red team physique, simulation d’incident cyber) complètent le dispositif de détection et de réponse.
Comment évaluer la sécurité d’un datacenter en une journée ?
Une visite d’audit structurée vous permet de couvrir les contrôles essentiels en une journée de travail. Voici la méthode et les points à vérifier.
Avant la visite : demandez les documents suivants à l’exploitant : certificats ISO 27001 et HDS en cours de validité, dernier rapport d’audit SOC 2 Type II, politique de rétention des logs, procès-verbaux des tests PRA et des exercices d’intrusion, registre des habilitations actives.
En sortie d’audit, classez chaque point en trois niveaux : bloquant (à corriger avant toute mise en production ou renouvellement de contrat), critique (à corriger dans les 30 jours), à améliorer (plan d’action à 90 jours). Votre rapport à la direction doit tenir sur une page : nombre de contrôles vérifiés, répartition par niveau, et trois actions prioritaires avec responsable et délai.
Ce que les professionnels sous-estiment dans la sécurité des datacenters
La plupart des organisations se concentrent sur les certifications et oublient les preuves opérationnelles. C’est l’erreur la plus fréquente que l’on observe dans les audits de datacenters en France.
Un certificat ISO 27001 atteste qu’un processus existe à la date de l’audit. Il ne garantit pas que ce processus est appliqué aujourd’hui, ni que les contrôles fonctionnent réellement. La vraie question à poser à votre hébergeur n’est pas « êtes-vous certifié ? » mais « pouvez-vous me montrer les résultats du dernier test de basculement PRA, les logs d’accès des 30 derniers jours, et le plan d’action issu du dernier audit de surveillance ? » Si ces documents n’existent pas ou ne sont pas communicables, la certification ne vaut rien pour vous.
Le deuxième angle mort concerne les utilités. L’énergie et le refroidissement sont traités comme des problèmes d’exploitation, pas de sécurité. Or une panne d’énergie non maîtrisée a exactement le même impact sur la disponibilité qu’une cyberattaque réussie. Intégrer la supervision des utilités dans le périmètre SOC, avec des alertes et des procédures d’escalade identiques à celles d’un incident cyber, change radicalement la maturité du dispositif.
Enfin, la formation du personnel reste le parent pauvre des budgets de sécurité des datacenters. Un agent de sécurité qui ne connaît pas les procédures de contrôle des prestataires, ou un technicien qui n’a jamais pratiqué la procédure d’urgence incendie, représente un risque réel. La formation des agents de sécurité aux spécificités des environnements datacenter (procédures d’escorte, gestion des accès temporaires, réponse aux incidents physiques) est un investissement qui se rentabilise au premier incident évité.
La feuille de route réaliste pour les 12 à 18 prochains mois : commencez par le zonage et la MFA physique (mois 1 à 3), déployez ou renforcez le SIEM/SOC (mois 3 à 6), révisez tous les contrats de sous-traitance (mois 4 à 8), testez le PRA complet (mois 6 à 12), et planifiez un audit externe annuel avec un organisme indépendant. Mesurez votre progression avec trois indicateurs simples : taux de couverture des zones par MFA, délai moyen de détection des incidents, et pourcentage de prestataires avec contrat conforme RGPD.
Sécurité XGuard : un appui concret pour la protection physique de vos sites
Sécuriser un datacenter sur le plan physique demande des agents formés aux procédures spécifiques de ces environnements : contrôle des accès, escorte des prestataires, gestion des badges temporaires, rondes de surveillance et réponse aux incidents. C’est précisément ce que propose Sécurité XGuard.

Sécurité XGuard déploie des agents de sécurité qualifiés pour le gardiennage sur site, la patrouille mobile et le contrôle d’accès dans des environnements à contraintes élevées. Nos agents sont formés aux procédures d’escorte, à la tenue de la main courante et à la coordination avec les équipes d’exploitation et le SOC. Pour les organisations qui cherchent à renforcer leur dispositif physique sans recruter en interne, c’est une solution directe et opérationnelle.
Vous souhaitez évaluer comment intégrer un gardiennage professionnel à votre dispositif de sécurité datacenter ? Consultez notre page dédiée aux services de gardiennage et de sécurité sur site pour connaître les modalités d’intervention et obtenir un devis adapté à votre site.
Sources
Voici les documents officiels à consulter et à demander à votre prestataire pour chaque référentiel.
- Guide de la sécurité des données personnelles (CNIL) — 2024
- Obligations en matière de protection des données personnelles (Service-public)
- Règlement (UE) 2016/679 (RGPD) — texte officiel
- Guide sécurité physique datacenters (Datalok) — 2025
- Data center security — IBM
- Sécurité physique datacenter : contrôles clés 2026 (Score Group)